Audytować kod napisany przez AI, łącząc podpowiedzi z commitami git.
brain0, z Brain0 Ai, jest serwerem MCP i narzędziem do obserwacji bezpieczeństwa, które rejestruje interakcje związane z kodowaniem wspomaganym przez AI, aby wytworzyć dowody pochodzenia odporne na manipulacje dla commitów. Aplikacja łączy naturalne zapytania językowe z wynikowymi zmianami w git, wykrywa niezamierzone modyfikacje i przypisuje poziomy ryzyka do commitów, aby wspierać procesy audytowe. Działa jako lokalny daemon Rust z osadzeniami na urządzeniu i redakcją sekretów, skierowany do programistów, audytorów bezpieczeństwa i zespołów DevSecOps.
Mapuje zapytania do commitów, aby zespoły mogły audytować decyzje agenta
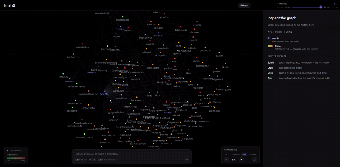
brain0 buduje Pasywny Wykres Decyzji, który łączy każde zapytanie AI z dokładnym commitem git, który je wywołał, tworząc nawigowalny zapis do przeglądu post-hoc. Podpisane poświadczenia pochodzenia i przechowywanie adresowane do treści dodają dowody na manipulacje do audytów łańcucha dostaw. Wyniki są rejestrowane jako strukturalne artefakty, co pozwala audytorom przechodzić przez zapytanie → transkrypt agenta → różnice bez zmiany istniejącej historii commitów.
Wykrywanie dryfu i ocena ryzyka sygnalizują niezgodności między intencją a zmianą
Narzędzie porównuje zadeklarowaną intencję agenta z rzeczywistym różnicą git i podkreśla nieodnotowane lub nieoczekiwane edycje za pomocą funkcji Wykrywania Dryfu. Oddzielny mechanizm Oceny Ryzyka Opartego na Dowodach przypisuje poziomy ryzyka do commitów, a audyt DLP skanuje transkrypty w poszukiwaniu ujawnionych sekretów lub PII. Te wyniki są diagnostyczne, mają na celu ujawnienie elementów dla ludzkich recenzentów, a nie automatyczne naprawianie kodu.
Wdrożenie zależy od wsparcia MCP i komponentów przestrzeni roboczej TypeScript
brain0 działa jako lokalny demon Rust, ale wymaga Node.js v20+ i pnpm dla swojej przestrzeni roboczej TypeScript, a integruje się tylko z agentami i IDE zgodnymi z MCP, takimi jak Claude Code, Cursor i Windsurf. Opcjonalne lokalne modele są wspierane przez Ollama. Te wymagania środowiskowe określają, gdzie narzędzie może być zainstalowane i które agenty kodujące będą widoczne w jego wykresie decyzji.
Pasywna, lokalna operacja pierwsza pasuje do przepływów audytowych bez zmiany nawyków deweloperów
Aplikacja monitoruje aktywność agenta pasywnie i nie wymaga hooków git ani przeróbek przepływu pracy, dzięki czemu zespoły mogą ją przyjąć bez zmiany codziennych commitów. Redakcja Sekretów działa podczas wchłaniania, aby ukryć dane uwierzytelniające i PII przed przechowywaniem, a system jest zaprojektowany do pracy offline domyślnie, przechowując osadzenia i wykresy decyzji na urządzeniu, aby dostosować się do środowisk wrażliwych na prywatność.
Najlepiej dopasowane do zespołów przygotowanych do obsługi narzędzi do obserwowalności open-source
Jako projekt open-source prowadzony przez Nicolę Alessi z widoczną dynamiką w kręgach rozwoju AI, brain0 odpowiada zespołom inżynieryjnym i bezpieczeństwa, które mogą wdrażać i utrzymywać integracje oraz działać na podstawie dowodów, które produkuje. Organizacje powinny planować procesy zarządzania i przeglądu, aby artefakty audytu przekładały się na kroki egzekucji, ponieważ projekt dostarcza dowody kryminalistyczne, a nie zautomatyzowane egzekwowanie polityki.